
 Il Merito


L'ANALISI DELLA DECISIONE
La pronuncia in commento presenta particolare interesse sotto il profilo della qualificazione giuridica delle condotte riconducibili al fenomeno del c.d. phishing e strutturate attraverso il concorso tra il delitto di accesso abusivo a un sistema informatico, previsto dall'art. 615-ter c.p., e quello di frode informatica di cui all'art. 640-ter c.p.
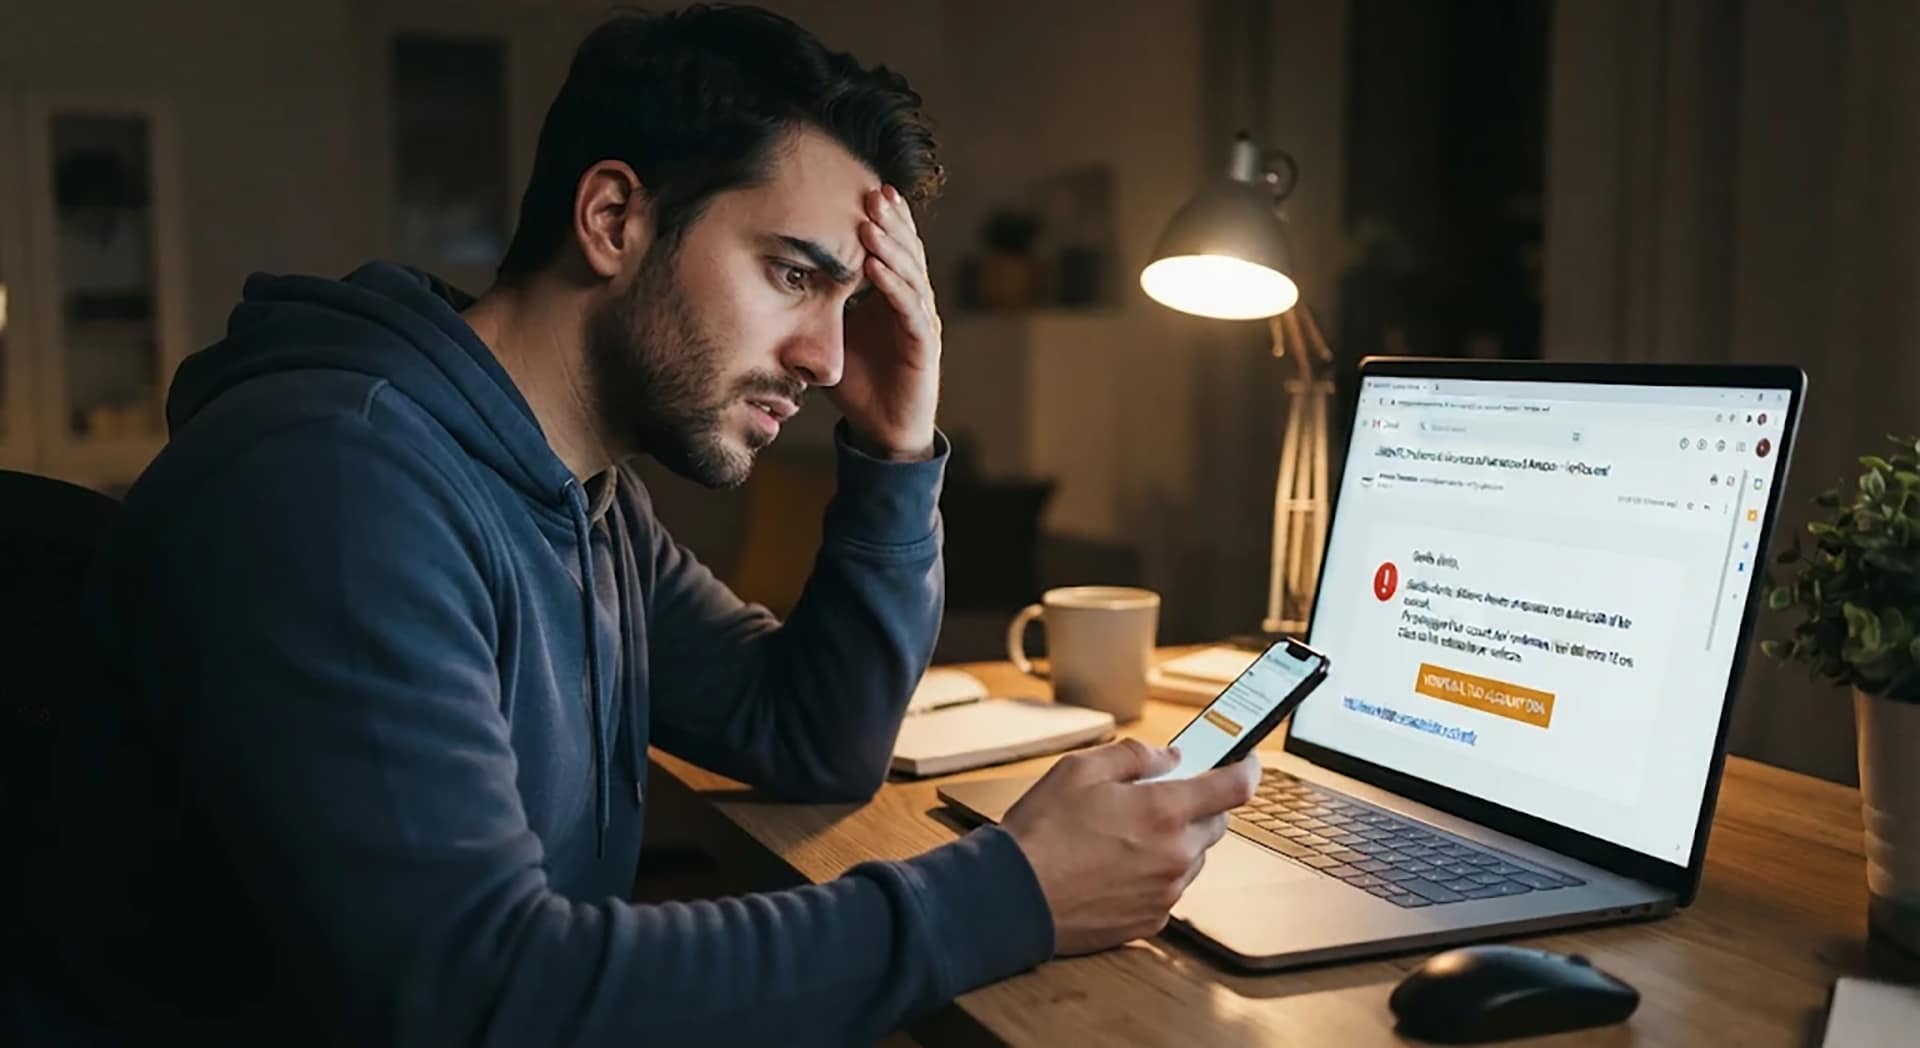
La sequenza dei fatti presa in esame dal Tribunale presenta una struttura tipica del phishing bancario: la persona offesa riceve un SMS apparentemente proveniente dal proprio istituto di credito, viene indirizzata verso un sito che riproduce quello della banca e, successivamente, la vittima viene contattata da un soggetto che si presenta come operatore bancario; in questo modo vengono acquisite le credenziali necessarie per accedere all'home banking così consentendo all'autore dei fatti di eseguire...